
Em 2026, eu vejo uma mudança clara no jeito como as empresas tratam a segurança de rede. Antes, muita gente instalava um firewall e sentia alívio. Hoje, isso não basta. O ambiente corporativo ficou mais distribuído, com cloud, trabalho remoto, sistemas integrados e tráfego constante entre filiais, parceiros e equipes móveis. Nesse cenário, o firewall continua sendo uma peça central da defesa, mas só funciona bem quando faz parte de uma estratégia viva.
Eu já vi redes com bons equipamentos e, ainda assim, abertas a falhas simples. O motivo quase sempre era o mesmo: regra mal criada, porta liberada sem revisão ou ausência de monitoramento. Segurança não falha só por falta de ferramenta. Muitas vezes, ela falha por falta de método.
Quando penso no trabalho feito por empresas como a Telway Solutions, faz sentido falar em gestão integrada. O firewall não deve ficar isolado. Ele precisa conversar com a operação real da empresa e com o nível de risco de cada setor.
O papel do firewall na rede corporativa
O firewall controla o tráfego entre redes, dispositivos, aplicações e usuários. Ele decide o que entra, o que sai e o que deve ser bloqueado. Em uma empresa, isso reduz o risco de acesso indevido, movimentação lateral de ameaças e exposição de serviços internos.
Um firewall corporativo bem configurado filtra conexões, registra eventos e ajuda a conter ataques antes que eles ganhem espaço na rede.
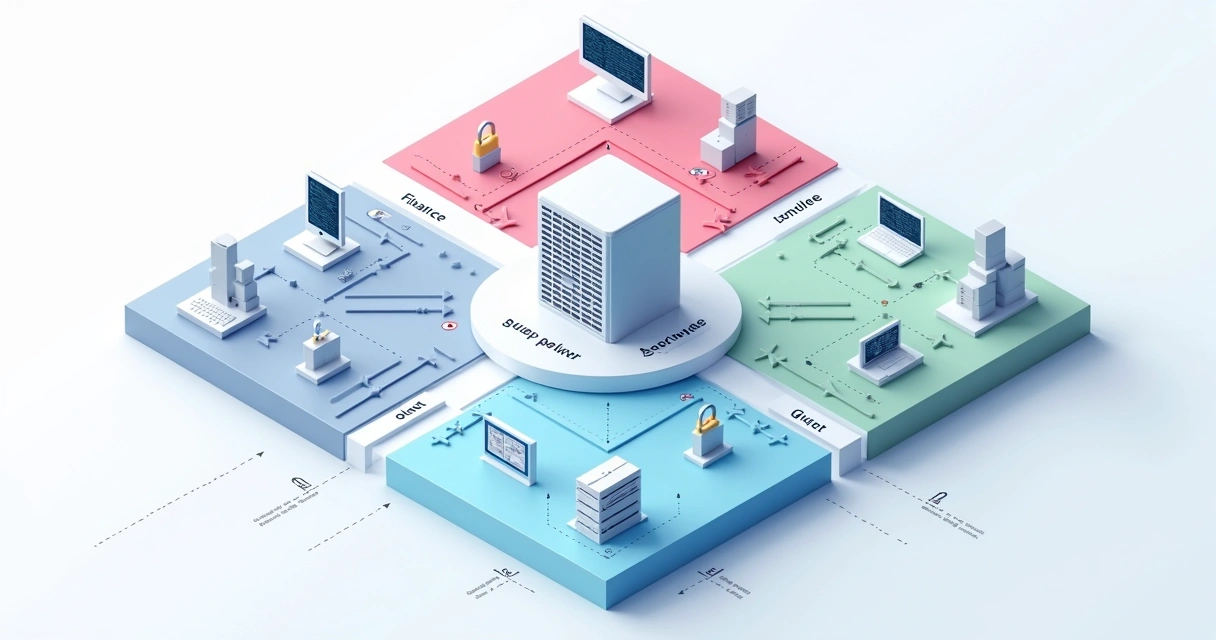
Na prática, ele protege mais do que a borda da internet. Eu considero muito útil aplicar firewall também entre áreas internas, como financeiro, servidores, estações e ambientes de teste. Essa segmentação limita danos. Se um ponto for comprometido, o problema encontra barreiras no caminho.
Bloquear bem é proteger melhor.
Tipos de firewall que fazem sentido em 2026
Nem todo firewall atende a mesma necessidade. Eu costumo separar em três grupos mais comuns no ambiente corporativo.
O firewall de hardware fica em um equipamento dedicado. Ele é indicado para redes com maior volume de tráfego, várias filiais ou necessidade de controle central. Costuma entregar estabilidade e mais recursos de inspeção.
O firewall de software roda em servidores, sistemas operacionais ou cargas específicas. Eu vejo valor nele quando a empresa precisa proteger hosts, aplicações ou ambientes segmentados com mais flexibilidade.
Já o NGFW, ou firewall de nova geração, foi ganhando espaço porque vai além da porta e do protocolo. Ele identifica aplicações, faz inspeção profunda de pacotes, integra inteligência de ameaças e pode trabalhar com políticas mais detalhadas.
- Hardware: bom para borda, filiais e redes com alta demanda.
- Software: útil para servidores, cargas internas e proteção por host.
- NGFW: indicado para empresas que precisam de visibilidade, inspeção e resposta mais refinada.
Em muitos projetos, eu não escolheria apenas um formato. A combinação certa costuma trazer resultado melhor. É nessa hora que uma avaliação técnica, como a que a Telway Solutions oferece, ajuda a desenhar uma arquitetura coerente.
 Boas práticas de configuração
Quando eu reviso ambientes corporativos, percebo que a configuração pesa mais do que o nome da tecnologia. Um firewall com política frouxa perde valor. Um com política clara reduz muito a superfície de ataque.
Eu recomendo seguir uma sequência lógica:
- Mapear ativos, serviços e fluxos reais da rede.
- Negar tudo por padrão e liberar apenas o necessário.
- Criar regras por grupo, função e aplicação.
- Separar ambientes críticos com segmentação.
- Documentar cada exceção e definir prazo de revisão.
Depois disso, vale revisar detalhes que costumam passar despercebidos:
- Remover regras antigas que ninguém mais valida.
- Restringir acesso administrativo por IP, MFA e horário.
- Registrar logs com retenção adequada.
- Testar mudanças antes de aplicar em produção.
Em 2026, a melhor regra de firewall ainda é a mais simples possível para atender o negócio sem abrir brechas desnecessárias.
Eu gosto de repetir uma ideia para minhas equipes: regra temporária sem prazo vira regra permanente. E isso, cedo ou tarde, cobra seu preço.
Integração com outras camadas de segurança
Firewall sozinho não vê tudo. Eu já acompanhei casos em que o tráfego parecia legítimo, mas o comportamento do usuário ou do endpoint mostrava risco claro. Por isso, integração deixou de ser luxo.
Um bom projeto conecta o firewall a outros controles, como:
- EDR ou antivírus corporativo, para correlacionar eventos do endpoint.
- SIEM, para centralizar logs e gerar alertas mais ricos.
- IAM e MFA, para reforçar identidade e acesso.
- VPN corporativa, para proteger conexões remotas.
- Ferramentas de backup e resposta a incidentes.
Eu também vejo valor no alinhamento entre segurança e operação. Um alerta de firewall sem contexto do sistema pode virar ruído. Já com integração, ele ajuda a priorizar resposta. Em ambientes que buscam amadurecer esse processo, conteúdos técnicos como os reunidos em artigos do autor da casa podem apoiar a tomada de decisão.
Falhas clássicas quando o firewall é mal implementado
Alguns erros se repetem há anos. E continuam perigosos em 2026. Eu já vi empresa manter porta exposta porque “sempre funcionou assim”. Em outra situação, havia regra liberando acesso de qualquer origem para um sistema interno sensível. O incidente parecia improvável. Até acontecer.
As falhas mais comuns são estas:
- Política “allow any any” criada para resolver pressa.
- Ausência de segmentação entre áreas da rede.
- Firmware desatualizado por medo de interrupção.
- Logs desligados para economizar espaço.
- Acesso remoto sem filtros fortes de autenticação.
Esses pontos parecem pequenos. Não são. Eles formam o caminho que um invasor procura. Para quem quer ampliar a visão sobre falhas recorrentes e gestão do ambiente, eu sugiro também acompanhar materiais relacionados em conteúdos sobre infraestrutura e segurança e publicações com cenários práticos de TI.
 Atualização e monitoramento contínuo
Se eu tivesse que apontar um hábito que reduz risco de forma direta, eu diria: manter atualização e vigilância. Firewall sem atualização vira alvo fácil para falhas conhecidas. Firewall sem monitoramento vira caixa-preta.
Atualizar corrige vulnerabilidades, e monitorar mostra sinais de abuso antes que o dano cresça.
Na rotina corporativa, isso envolve revisar firmware, renovar assinaturas de segurança, validar políticas, acompanhar alertas e checar tentativas de conexão fora do padrão. Também ajuda criar linha de base do tráfego normal da empresa. Assim, desvios aparecem com mais clareza.
Eu costumo recomendar revisões agendadas, com relatórios simples e objetivos. Não basta gerar log. É preciso ler, correlacionar e agir. Para aprofundar esse tipo de rotina, vale consultar a busca de conteúdos técnicos da Telway Solutions e encontrar temas ligados à operação contínua.
Conclusão
Em 2026, usar firewall para proteger redes corporativas significa combinar tecnologia, regra bem pensada e acompanhamento diário. O equipamento ou software é só o começo. O que faz diferença, na minha experiência, é ter política restritiva, segmentação, integração com outras camadas e revisão constante do ambiente.
Eu realmente acredito que empresas que tratam o firewall como parte viva da infraestrutura reagem melhor a riscos e evitam falhas conhecidas. Se você quer entender como adaptar isso ao seu cenário, recomendo conhecer mais dos materiais em publicações voltadas à segurança corporativa e conversar com a Telway Solutions para desenhar uma solução alinhada à sua operação.
Perguntas frequentes
O que é um firewall corporativo?
Eu defino o firewall corporativo como um controle de segurança que regula o tráfego de rede da empresa com base em regras. Ele bloqueia acessos indevidos, permite comunicações autorizadas e registra eventos para auditoria e resposta.
Como configurar um firewall em 2026?
Na minha visão, o caminho certo é mapear fluxos da rede, negar tudo por padrão, liberar apenas o necessário, separar áreas críticas, ativar logs, proteger o acesso administrativo e revisar regras com frequência. Em 2026, configuração sem revisão contínua já nasce incompleta.
Quais os melhores firewalls para empresas?
Os melhores são os que atendem ao porte da empresa, ao volume de tráfego, ao nível de risco e à necessidade de integração. Eu prefiro avaliar recursos como segmentação, inspeção de aplicações, VPN, logs, atualização e gestão central antes de escolher uma solução.
Firewall gratuito é seguro para empresas?
Pode servir em cenários bem limitados, mas eu não considero a melhor escolha para ambientes corporativos mais exigentes. Muitas empresas precisam de suporte, monitoramento, alta disponibilidade, relatórios e integração com outras camadas, algo que nem sempre está presente em opções gratuitas.
Como o firewall protege contra hackers?
Ele reduz caminhos de entrada e saída maliciosos. Na prática, filtra conexões, bloqueia portas e serviços sem uso, limita acessos remotos, identifica padrões suspeitos e ajuda a conter movimentação lateral. Quando está atualizado e bem monitorado, o firewall dificulta bastante a ação de invasores.